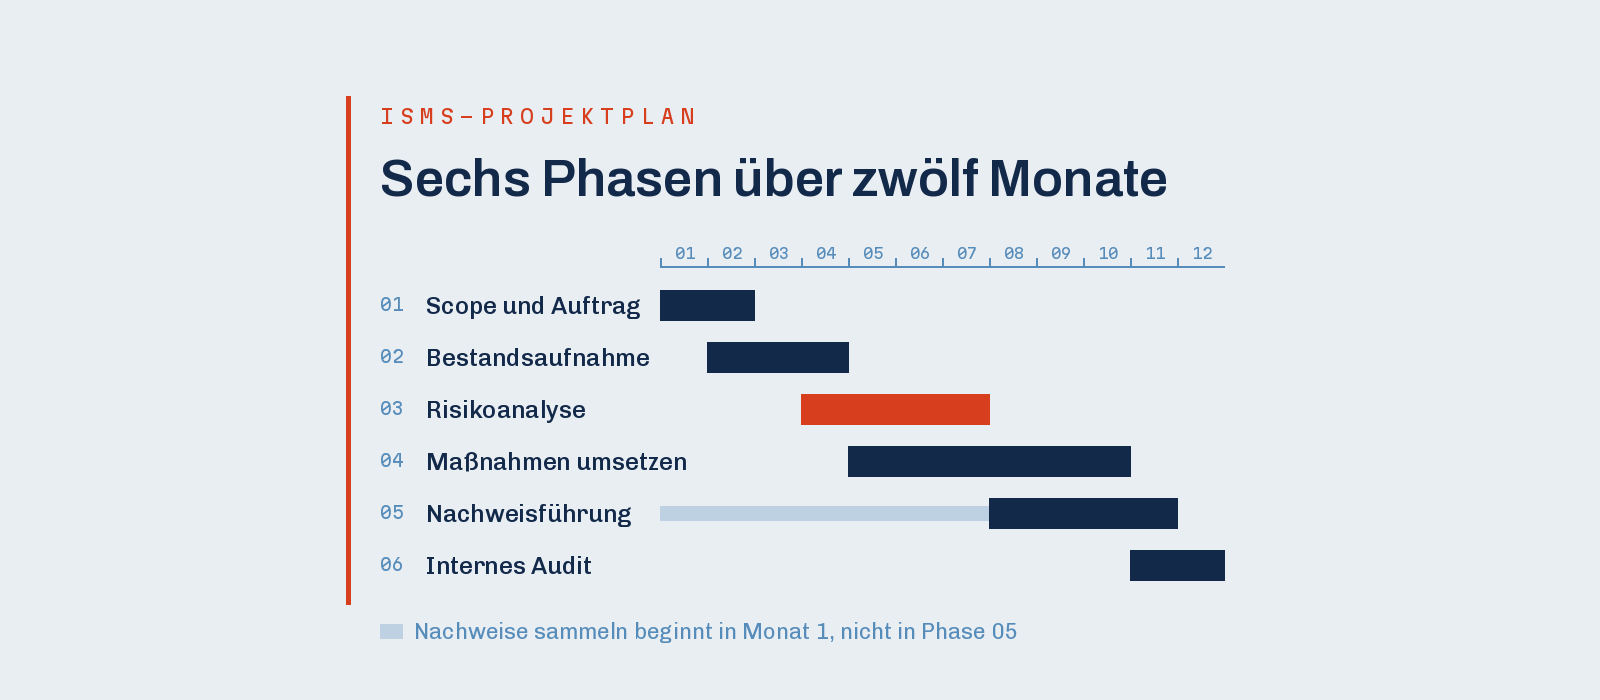
Die Norm sagt Ihnen, was am Ende vorliegen muss. Sie sagt Ihnen nicht, in welcher Reihenfolge, wer es tut und wie lange es dauert.
Genau daran scheitern ISMS-Vorhaben – fast nie am Verständnis der Anforderungen. Ein Auditzertifikat hat einen festen Termin, oft von einem Kunden gesetzt, der ohne Nachweis nicht weiter beauftragt. Rückwärts gerechnet bleibt ein Jahr. Und in diesem Jahr treffen Sie drei, vier Entscheidungen, die entweder ein funktionierendes Managementsystem hervorbringen oder einen Ordner, den nach dem Audit niemand mehr öffnet.
Wer ein ISMS aufbauen will, braucht deshalb zuerst einen Projektplan. Dieser Text beschreibt ihn, nicht die Norm. Zwölf Monate, sechs Phasen, mit dem Aufwand, der realistisch dahintersteckt.
Warum ein ISMS ein Projekt ist und kein Dokument
Ein Informationssicherheits-Managementsystem ist kein Werk, das man schreibt, sondern ein Kreislauf, den man in Gang setzt: Risiken erkennen, Maßnahmen beschließen, Wirksamkeit prüfen, nachsteuern. Wer es als Dokumentationsaufgabe behandelt, produziert Richtlinien, die formal passen und im Betrieb niemand kennt. Der Auditor merkt das binnen einer Stunde – er fragt nicht nach dem Dokument, sondern nach dem letzten Fall, in dem es angewendet wurde.
Daraus folgt für die Planung: Sie brauchen einen Auftraggeber mit Entscheidungsbefugnis, verbindlich zugesagte Zeit von Fachbereichen und IT, und einen Endtermin, der nicht der Zertifizierungstermin ist, sondern zwei Monate davor.
Phase 01 – Scope und Auftrag (Monat 1 bis 2)
Die folgenreichste Entscheidung des ganzen Vorhabens, und sie fällt am Anfang, wenn am wenigsten bekannt ist. Der Geltungsbereich legt fest, welche Standorte, Systeme, Prozesse und Personengruppen zum ISMS gehören.
Der übliche Fehler ist Großzügigkeit. „Das ganze Unternehmen“ klingt souverän und verdreifacht den Aufwand in jeder folgenden Phase – jede Risikoanalyse, jede Maßnahme, jeder Nachweis skaliert mit dem Scope. Ein enger, sauber begründeter Geltungsbereich ist kein Eingeständnis, sondern gute Projektarbeit. Erweitern können Sie nach der ersten Zertifizierung; das ist der billigere Weg.
Die Norm verlangt genau das: Ohne schriftlich festgelegten Geltungsbereich gibt es kein prüffähiges ISMS nach ISO 27001. Was am Ende der Phase vorliegt: Geltungsbereich schriftlich und freigegeben, benannte Rollen inklusive Informationssicherheitsbeauftragtem, ein Projektplan mit Terminen und ein Budget, das Werkzeuge und externe Prüfung einschließt.
Phase 02 – Bestandsaufnahme (Monat 2 bis 4)
Nicht die Lückenanalyse gegen den Anhang der Norm – die kommt später und dauert zwei Tage. Zuerst brauchen Sie ein Verzeichnis dessen, was Sie überhaupt schützen: welche Informationen es gibt, wo sie liegen, wer sie verarbeitet, welche Systeme und Dienstleister beteiligt sind.
Das ist Fleißarbeit, und sie ist der Grund, warum ISMS-Projekte und Prozessarbeit so nah beieinanderliegen. Wenn Sie ohnehin Prozesse aufnehmen, nehmen Sie die Informationsflüsse in einem Zug mit – der Mehraufwand pro Interview liegt bei etwa zwanzig Minuten, der Nacherhebungsaufwand später bei einem Vielfachen.
Erfahrungsgemäß tauchen hier die ersten unangenehmen Funde auf: Dienstleister ohne Auftragsverarbeitungsvertrag, Fachanwendungen, die niemand der IT gemeldet hat, Datenbestände auf Endgeräten. Planen Sie Zeit dafür ein, dass diese Funde bearbeitet werden wollen.
Phase 03 – Risikoanalyse (Monat 4 bis 7)
Das ist der Kern. Alles, was danach kommt, leitet sich hier ab: Welche Maßnahmen sind nötig, welche Restrisiken trägt die Leitung bewusst, was steht in der Erklärung zur Anwendbarkeit.
Und es ist die Phase, die am häufigsten gekürzt wird – weil sie mühsam ist, weil sie Fachleute bindet und weil sie kein sichtbares Ergebnis produziert. Was dann entsteht, ist eine Tabelle mit Bewertungen, die jemand allein am Schreibtisch ausgefüllt hat. Sie besteht das Audit womöglich. Sie steuert aber nichts, weil niemand außer dem Ersteller sie kennt.
Drei Dinge machen den Unterschied:
- Bewertung durch die Fachbereiche, nicht für sie. Wer den Prozess verantwortet, schätzt den Schaden realistischer ein als die IT.
- Eine Skala, die Entscheidungen erzwingt. Vier Stufen ohne Mitte. Bei fünf Stufen landet alles in der Mitte und Sie haben nichts gewonnen.
- Restrisiken werden schriftlich angenommen. Von der Leitung, mit Datum. Das ist unbequem und genau deshalb wirksam.
Ich führe solche Vorhaben als Projekt – Scope, Risikoanalyse, Maßnahmen, Nachweisführung, mit Terminen und Berichtslinie. Wie das im Einzelnen aussieht, steht unter Projektmanagement, samt einem anonymisierten Beispiel aus einem TISAX-Vorhaben.
Phase 04 – Maßnahmen umsetzen (Monat 5 bis 10)
Die längste Phase, und sie läuft parallel zur Risikoanalyse an, sobald die ersten Ergebnisse feststehen. Sie zerfällt in drei sehr unterschiedliche Sorten von Aufgaben, und nur die erste ist schnell:
- Organisatorisch – Richtlinien, Zuständigkeiten, Meldewege. Wochen.
- Technisch – Berechtigungskonzepte, Protokollierung, Sicherung, Verschlüsselung. Monate, und abhängig von IT-Kapazität, die Sie sich nicht selbst geben können.
- Vertraglich – Dienstleister nachverhandeln. Hier haben Sie keine Kontrolle über den Takt. Das ist der häufigste Grund, warum ein ISMS-Projekt kippt, und es ist der Grund, früh anzufangen.
Was in dieser Phase außerdem hineingehört und regelmäßig vergessen wird: Sensibilisierung der Beschäftigten. Nicht als E-Learning drei Wochen vor dem Audit, sondern als etwas, das im Betrieb sichtbar stattgefunden hat. Der Auditor fragt Mitarbeitende, nicht nur Sie.
Phase 05 – Nachweisführung (Monat 8 bis 11)
Ein Managementsystem wird nicht daran gemessen, dass es existiert, sondern daran, dass es gelaufen ist. Der Auditor sucht Belege für Betrieb: Protokolle von Sicherheitsvorfällen samt Bearbeitung, dokumentierte Änderungen an Berechtigungen, Nachweise über Schulungen, Prüfungen von Dienstleistern, Ergebnisse von Sicherungstests.
Der Fehler ist, damit erst in dieser Phase anzufangen – dann haben Sie drei Monate Historie statt zwölf. Nachweisführung ist keine Phase am Ende, sondern eine Gewohnheit ab Monat 1. Sie steht hier nur deshalb als eigener Block im Plan, weil es der Zeitpunkt ist, an dem Sie zusammentragen, ordnen und die Lücken sehen, die sich nicht mehr rückwirkend schließen lassen.
Phase 06 – Internes Audit und Managementbewertung (Monat 11 bis 12)
Beides ist Pflicht, und beides ist die Generalprobe. Das interne Audit muss von jemandem durchgeführt werden, der den geprüften Bereich nicht selbst verantwortet – eine Kollegin aus einer anderen Einheit, ein Auditor aus einem Partnerunternehmen oder eine externe Kraft.
Der praktische Wert liegt darin, die Feststellungen zu bekommen, bevor sie Geld kosten. Planen Sie nach dem internen Audit sechs bis acht Wochen für Abstellmaßnahmen ein – wer das Zertifizierungsaudit direkt anschließt, hat sich die Probe gespart, ohne etwas zu gewinnen.
Drei Stellen, an denen ISMS-Projekte kippen
- Der Scope wächst nach Projektbeginn. Ein zusätzlicher Standort, eine weitere Gesellschaft. Jede Erweiterung setzt den Plan zurück, nicht fort.
- Die Risikoanalyse wird zur Schreibtischübung. Erkennbar daran, dass sie schneller fertig ist als geplant.
- Dienstleisterverträge werden zu spät angefasst. Die Laufzeit bestimmt der Vertragspartner, nicht Ihr Projektplan.
ISO 27001 oder TISAX?
Wenn Ihre Kunden aus der Automobilindustrie kommen, wird die Frage meist für Sie entschieden: Gefordert wird ein TISAX-Label auf Basis des VDA-ISA-Katalogs, nicht ein ISO-Zertifikat. Der Katalog ist enger geschnitten und in Teilen konkreter, das Vorgehen im Projekt bleibt dasselbe – Scope, Bestandsaufnahme, Risikoanalyse, Maßnahmen, Nachweise.
Der Unterschied liegt im Ergebnis, nicht im Weg: Das Label gilt gegenüber der Branche, die Prüfstufe richtet sich nach dem Schutzbedarf, den Ihr Kunde vorgibt. Wenn beides ansteht, bauen Sie das ISMS einmal und bedienen beide Nachweise daraus – parallel zwei Systeme zu führen, ist verschwendete Arbeit.
ISMS aufbauen: wie Sie von hier aus weitermachen
Zur Klarheit vorweg: Ich bin kein zertifizierter Auditor und stelle keine Zertifikate aus. Dafür brauchen Sie eine Zertifizierungsstelle. Was ich mache, ist der Weg dorthin – das Vorhaben als Projekt führen, damit der Termin hält.
Selbst machen ist realistisch, wenn Sie einen engen Scope, eine handlungsfähige IT und jemanden haben, der zwei Tage pro Woche für das Vorhaben frei ist. Ohne diese zwei Tage wird es nichts, egal wie gut der Plan ist.
Begleiten lassen lohnt sich, wenn der Termin von außen gesetzt ist und intern niemand ein solches Vorhaben schon einmal geführt hat. Meist genügt Begleitung in den Phasen 01 und 03 – den Rest schafft Ihre Organisation allein.
Wenn Sie wissen wollen, ob Ihr Termin noch zu halten ist: Schildern Sie kurz, was gefordert ist und wann. Buchen Sie 30 Minuten Erstgespräch – das genügt für eine ehrliche Einschätzung, auch wenn sie lautet, dass der Termin nicht mehr zu halten ist.