Diese Woche erscheinen sehr viele Texte mit dem Titel „Fünf Lehren aus dem Berlin-Hack“. Ich habe mir ein paar davon angesehen. Die Lehren lauten meistens: Backups machen, Mitarbeitende schulen, Notfallplan schreiben.
Das ist alles richtig und hilft niemandem. Es ist der Ratschlag „mehr Sport treiben“ an jemanden, der gerade im Krankenwagen liegt – und für alle anderen ist es das, was ohnehin in jeder Handreichung steht.
Deshalb hier etwas anderes. Ein Cyberangriff auf die Verwaltung ist in seiner heißen Phase kein IT-Problem, sondern eine Organisationsleistung unter Zeitdruck. Und über die lässt sich einiges sagen, das über „Backups machen“ hinausgeht.
Was in Berlin passiert ist, in der nüchternen Fassung
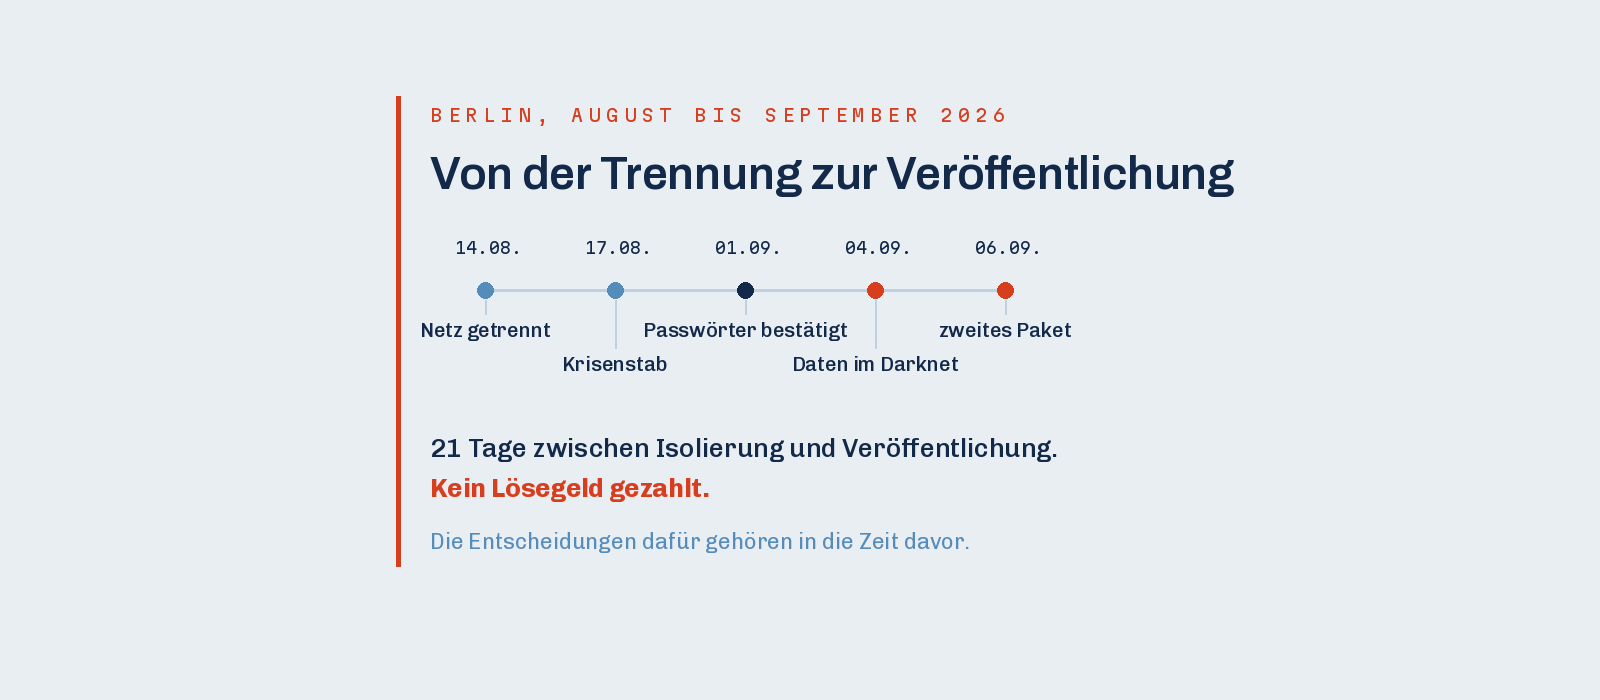
Betroffen sind zwei Senatsverwaltungen: Stadtentwicklung, Bauen und Wohnen sowie Mobilität, Verkehr, Umwelt und Klimaschutz. Der öffentlich bekannte Ablauf:
| Datum | Ereignis |
|---|---|
| 14. August | Beide Verwaltungen werden vom Landesnetz getrennt |
| 17. August | Die Senatskanzlei meldet einen Vorfall im Landesnetz. Ein Notfallkrisenstab nimmt die Arbeit auf, geleitet vom Landesbevollmächtigten für Informationssicherheit |
| 1. September | Bestätigt: Auch Passwörter sind abgeflossen. 12.000 Systeme des Landes werden geprüft, Homeoffice für die Betroffenen ist gesperrt |
| 4. September | Nach Ablauf eines Ultimatums veröffentlicht die Gruppe Rhysida die Daten. Gefordert waren 30 Bitcoin, rund zwei Millionen Euro. Der Senat hat nicht gezahlt |
| 6. September | Ein zweites Paket erscheint, darin weitere Zugangsdaten |
Im veröffentlichten Material finden sich nach Einschätzung des Chaos Computer Clubs unter anderem Personalangelegenheiten und Arbeitszeugnisse. Das ist der Teil, der in den Fachtexten untergeht: Dort stehen keine abstrakten „Daten“, dort stehen Beurteilungen einzelner Menschen, mit Namen, dauerhaft und für jeden lesbar.
Wer schon einmal ein eigenes Arbeitszeugnis in der Hand hatte, weiß, wie unangenehm die Vorstellung ist.
Der Krisenstab ist keine Notlösung, sondern eine Bauform
Berlin hat einen Notfallkrisenstab eingerichtet. In der Berichterstattung klingt das nach Ausnahmezustand und Improvisation. Es ist das Gegenteil.
Stabsarbeit ist keine Erfindung für den Ernstfall, sondern eine seit Jahrzehnten beschriebene Organisationsform für Lagen, in denen die Linie zu langsam ist. Für die Feuerwehren regelt das die Feuerwehr-Dienstvorschrift 100: Sie legt Führungsorganisation, Führungsvorgang und Führungsmittel fest, vom alltäglichen Einsatz bis zur weiträumigen Schadenlage.
Der Kern ist eine Aufteilung in Sachgebiete, und die liest sich für eine IT-Lage erstaunlich passend:
| Sachgebiet | Zuständig für | Im Fall eines Angriffs |
|---|---|---|
| S1 | Personal | Wer arbeitet in Schichten weiter, wer wird abgelöst |
| S2 | Lage | Was wissen wir gesichert, was ist Vermutung |
| S3 | Einsatz | Was wird getan, in welcher Reihenfolge |
| S4 | Versorgung | Geräte, Räume, Beschaffung, Verpflegung |
| S5 | Presse- und Medienarbeit | Eine Stimme nach außen, abgestimmt mit der Leitung |
| S6 | Information und Kommunikation | Wie erreichen wir uns, wenn die üblichen Wege weg sind |
Das Entscheidende daran ist nicht die Hierarchie. Es ist die Trennung von zwei Fragen, die im Alltag ständig durcheinandergeraten: Was wissen wir? und Was tun wir? In einer normalen Besprechung werden beide gleichzeitig verhandelt, und deshalb dauert sie zwei Stunden. In dieser Bauform trägt S2 die Lage zusammen, S3 entscheidet auf dieser Grundlage.
Die Vorschriften unterscheiden dabei zwei Gremien, und diese Unterscheidung ist für Verwaltungen der eigentlich nützliche Teil: Die Einsatzleitung führt die operative Bewältigung. Der Verwaltungs- oder Krisenstab trifft die Entscheidungen, die der Verwaltung als solcher zufallen – rechtlich, finanziell, politisch. Genau in diese zweite Kategorie fällt die Frage, ob Lösegeld gezahlt wird. Sie ist keine IT-Entscheidung, und sie sollte auch nicht dort landen.
Wer das zum ersten Mal am Tag des Vorfalls versucht, verliert die ersten achtundvierzig Stunden mit Rollenklärung. Wer es geübt hat, verliert sie nicht.
Die Entscheidung, die niemand im Moment der Lage treffen sollte
Berlin hat nicht gezahlt. Diese Entscheidung ist inhaltlich gut begründbar – Zahlungen finanzieren das Geschäftsmodell, und eine Zusage der Täter ist wertlos.
Der eigentliche Punkt ist ein anderer: Diese Entscheidung gehört nicht in die Lage. Sie gehört in eine ruhige Sitzung, Monate vorher, schriftlich, von der Leitung getragen. Denn im Moment des Ultimatums entscheidet niemand mehr nüchtern. Da laufen ein Countdown, die Presse und zweitausend Beschäftigte gleichzeitig.
Dasselbe gilt für eine ganze Reihe von Fragen, die im Ernstfall in Minuten beantwortet werden müssen und deren Antworten sich in Ruhe in einer Stunde festhalten lassen.
Genau solche Vorhaben führe ich als Projekt, mit Terminen und Berichtslinie statt als Papierübung – Projekte in der öffentlichen Verwaltung.
Neun Fragen, deren Antworten heute schon feststehen sollten
Das hier ist keine Sicherheitsprüfung. Es sind Fragen zur Organisation, und jede einzelne lässt sich ohne technisches Werkzeug beantworten. Wenn Sie bei mehr als dreien zögern, wissen Sie, woran Sie als Nächstes arbeiten.
| Frage | Warum sie zählt |
|---|---|
| Wer entscheidet, dass ein Vorfall ein Vorfall ist? | Solange das offen ist, meldet niemand, und die Lage läuft still weiter |
| Wer darf Systeme vom Netz nehmen, ohne vorher zu fragen? | Berlin hat isoliert. Das ist richtig und kostet Betrieb. Diese Befugnis muss vorher benannt sein |
| Wie erreichen wir uns, wenn Mail und Telefonanlage ausfallen? | Der häufigste blinde Fleck. Die Rufnummernliste liegt im Netz, das gerade weg ist |
| Wer spricht mit der Presse, und ab wann? | Ohne Festlegung sprechen alle oder niemand. Beides schadet |
| Zahlen wir Lösegeld? | Gehört Monate vorher entschieden, nicht unter Countdown |
| Welche drei Fachverfahren müssen zuerst wieder laufen? | Ohne Reihenfolge wird nach Lautstärke priorisiert, nicht nach Wirkung |
| Wie lange halten wir ohne diese Verfahren durch, und wie arbeiten wir solange? | Der Notbetrieb muss beschrieben sein, sonst erfindet ihn jeder Bereich selbst |
| Wer meldet an Aufsicht und Datenschutzbehörde, und in welcher Frist? | Die Fristen laufen ab Kenntnis, nicht ab Feierabend |
| Wer sagt es den Betroffenen, deren Daten öffentlich geworden sind? | In Berlin sind das Menschen mit Namen und Personalakte. Diese Aufgabe braucht vorher ein Gesicht |
Keine dieser Fragen ist teuer. Teuer wird ausschließlich, sie im Ernstfall zum ersten Mal zu stellen.
Warum ein ISMS hier kein Aktenordner ist
Die meisten Antworten oben sind Bestandteil eines Informationssicherheits-Managementsystems. Und genau deshalb hat dieses Wort einen so schlechten Ruf: Es klingt nach Richtlinien, die formal passen und im Betrieb niemand kennt.
Der Unterschied zwischen einem ISMS, das trägt, und einem, das im Regal steht, liegt nicht im Umfang der Dokumentation. Er liegt darin, ob die Zuständigkeiten schon einmal in einer echten Lage benutzt wurden. Ein Auditor merkt das binnen einer Stunde – er fragt nicht nach dem Dokument, sondern nach dem letzten Fall, in dem es angewendet wurde. Wie so ein Aufbau als Projekt aussieht, mit Phasen und realistischem Aufwand, habe ich in ISMS nach ISO 27001 aufbauen beschrieben.
Wer noch keines hat, muss auch nicht mit einem Zertifizierungsvorhaben anfangen. Die neun Fragen oben sind der Anfang, und sie kosten einen Vormittag.
Der Teil, über den in Behörden ungern gesprochen wird
Ein Angriff dieser Größenordnung ist keine reine Sicherheitsfrage. Er ist eine Belastungsprobe für die Verwaltungsorganisation, und die trifft auf drei bekannte Bedingungen.
Der Haushalt kennt keine Vorfälle. Mittel für Wiederherstellung, externe Forensik und Ersatzbeschaffung sind im laufenden Jahr selten eingeplant. Wer vorher weiß, aus welchem Titel im Notfall gezahlt wird und wer das freigibt, gewinnt Tage.
Vergaberecht gilt auch mittwochs um drei. Für dringliche Beschaffungen gibt es Verfahren, und sie sind schneller als der Regelfall. Aber jemand muss sie kennen, bevor die Uhr läuft. Wie sich Fristen und Verfahren rückwärts vom Termin rechnen lassen, steht in Projektplanung in der Verwaltung.
Mitbestimmung ist keine Formalie. Wenn Homeoffice gesperrt und Arbeitszeiterfassung verändert wird, ist der Personalrat beteiligt. Das ist kein Hindernis, sondern planbar – vorausgesetzt, jemand hat vorher mit ihm gesprochen.
Was ich Berlin nicht vorwerfe
Von außen lässt sich nicht beurteilen, was in diesen Wochen intern geleistet wurde. Zwölftausend Systeme rund um die Uhr zu prüfen, während zwei Häuser ohne Netz arbeiten, ist keine Kleinigkeit. Dass nicht gezahlt wurde, halte ich für richtig, auch wenn es die unangenehmere Variante war.
Ich schreibe diesen Text also nicht, weil Berlin es falsch gemacht hätte. Ich schreibe ihn, weil gerade sehr viele Verwaltungen auf diesen Fall schauen und daraus die Lehre „wir brauchen bessere Software“ ziehen. Das ist die falsche Lehre. Was zuerst fehlt, sind neun beantwortete Fragen und eine geübte Organisationsform.
Cyberangriff auf die Verwaltung: drei Wege von hier aus
Selbst machen. Nehmen Sie die neun Fragen in die nächste Leitungsrunde. Eine Stunde, ein Protokoll, benannte Personen. Das ist mehr, als die meisten Häuser heute haben, und Sie brauchen dafür niemanden von außen.
Einmal begleiten lassen. Sinnvoll, wenn die Antworten quer über Ämter verteilt sind und niemand sie zusammenführt, oder wenn eine Übung ansteht und jemand die Lage spielen soll, ohne selbst Teil der Organisation zu sein.
Als Vorhaben aufsetzen. Wenn aus den Fragen ein ISMS werden soll, weil eine Aufsicht, ein Kunde oder die eigene Leitung es verlangt. Dann ist es ein Projekt mit Terminen, Phasen und Nachweisführung – und nicht mit einem Ordner am Ende.
Der erste Weg reicht öfter, als es Beratern lieb ist. Wenn Sie unsicher sind, welcher zu Ihrer Lage passt: Buchen Sie 30 Minuten und schildern Sie kurz, wo bei Ihnen die Antworten fehlen.
Dieser Beitrag stützt sich auf öffentlich zugängliche Berichterstattung, Stand 10. September 2026. Er ist Planungshilfe und keine Rechtsberatung; Melde- und Beteiligungspflichten im Einzelfall klären Ihre Datenschutzbeauftragten und Ihre Rechtsabteilung. Ich bin kein zertifizierter Auditor.